Dar visai neseniai interneto svetainės saugumui dažnai pakakdavo reguliarių atnaujinimų, patikimų slaptažodžių ir kelių papildomų apsaugos priemonių. Tačiau dirbtinis intelektas (DI) iš esmės keičia situaciją. Programišiai jau naudoja autonomines sistemas, kurios gali savarankiškai aptikti saugumo spragas, parengti atakas ir jas vykdyti be tiesioginio žmogaus įsikišimo.
2026 m. lapkričio 16 d. paskelbtoje „Google Threat Intelligence Group” ir „Mandiant” kibernetinio saugumo ataskaitoje įspėjama, kad kibernetinės atakos pasiekė naują etapą. Anksčiau DI dažniausiai buvo naudojamas kaip pagalbinis įrankis, o dabar jis jau gali savarankiškai atlikti ištisas atakų sekas.
Tai reiškia, kad laikas, per kurį svetainės pažeidžiamumas gali būti aptiktas ir išnaudotas, sparčiai trumpėja.
Kaip šiandien vyksta kibernetinės atakos?
Įsivaizduokime paprastą situaciją. Populiaraus „WordPress” įskiepio kūrėjai išleidžia naują versiją, kurioje ištaisyta saugumo spraga.
Anksčiau programišiams reikėdavo patiems išanalizuoti programinį kodą, nustatyti, kokia spraga buvo ištaisyta, sukurti jos išnaudojimo būdą ir ieškoti svetainių, kurios dar nespėjo atsinaujinti. Tai galėjo užtrukti.
Dabar didelę dalį šio darbo gali atlikti DI.
Autonominiai įrankiai gali palyginti seną ir naują programinės įrangos versijas, aptikti pakeitimus, nustatyti galimas saugumo spragas ir automatiškai ieškoti pažeidžiamų svetainių. Kai kuriais atvejais jie gali net savarankiškai parengti ir vykdyti ataką.
„Google” ataskaitoje aprašyta realiai aptikta sistema, kuri būtent taip analizavo populiarią interneto svetainių programinę įrangą. Tyrėjai nustatė, kad ji galėjo ne tik ieškoti pažeidžiamumų, bet ir automatiškai mėginti juos išnaudoti. Tarp analizuotų sprendimų buvo ir „WordPress” įskiepiai.
Svarbiausia tai, kad programišiams nebereikia kiekvienos svetainės atakuoti atskirai. Automatizuotos sistemos leidžia vienu metu ieškoti pažeidžiamumų daugybėje svetainių.
Todėl net ir nedidelė įmonės svetainė gali tapti atakos taikiniu. Ne todėl, kad kažkas specialiai domisi konkrečia įmone, o todėl, kad jos svetainėje aptikta išnaudojama saugumo spraga.
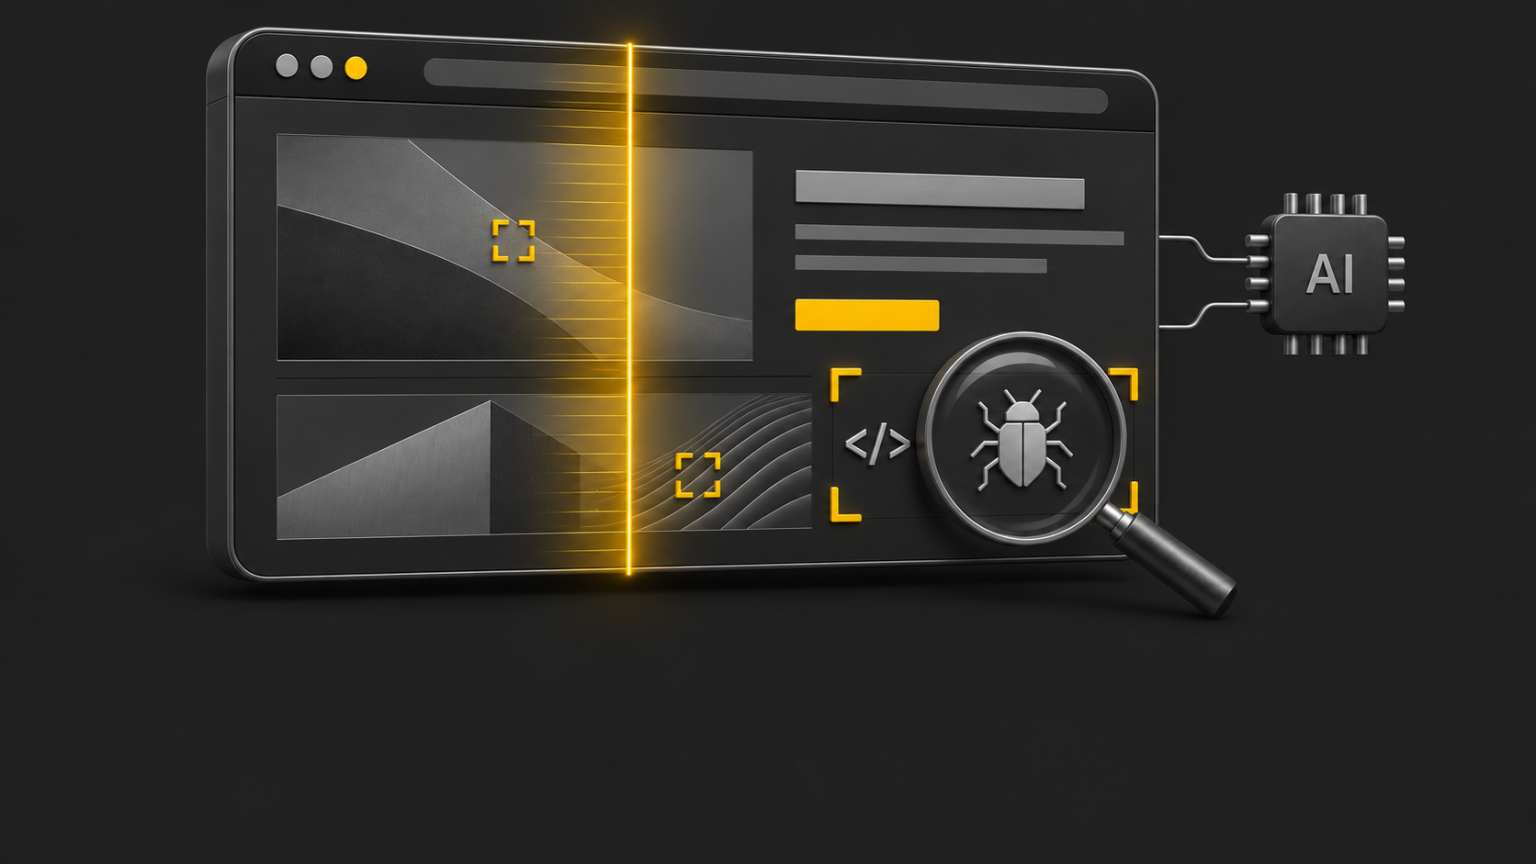
Autonominio įsilaužimo (pentest) sistemos veikimo schema

Kodėl įprastų saugumo priemonių nebepakanka?
Ugniasienės, stiprūs slaptažodžiai, dviejų veiksnių autentifikavimas ir atsarginės kopijos išlieka būtini. Tačiau vien šių priemonių nebepakanka, jei pati svetainė naudoja pažeidžiamą programinę įrangą.
Pavyzdžiui, jeigu svetainėje įdiegtas įskiepis turi kritinę saugumo spragą, programišiai tam tikrais atvejais gali ja pasinaudoti net nežinodami administratoriaus slaptažodžio.
Iki šiol gana įprasta praktika buvo svetainės ir jos įskiepių atnaujinimus atlikti kartą per mėnesį ar net rečiau.
Tačiau šiandien toks intervalas gali būti pernelyg ilgas.
„Google” pateikia pavyzdžių, kai DI padedami užpuolikai per kelias dienas nuo viešo pažeidžiamumo paskelbimo jau vykdė plataus masto atakas. O pats pažeidžiamumų analizės ir atakų kūrimo procesas tampa vis labiau automatizuotas.
Vadinasi, laukti suplanuotos mėnesinės priežiūros dienos nebėra saugu.
Svarbiausias veiksnys – reakcijos greitis
Šiuolaikinė svetainių apsauga turi veikti nuolat, o ne tik tada, kai programuotojas prisijungia atlikti suplanuotų priežiūros darbų.
Tai reiškia, kad būtina:
- Nuolat stebėti programinės įrangos atnaujinimus. Apie naujas versijas ir galimas saugumo spragas svarbu sužinoti vos joms pasirodžius.
- Automatiškai tikrinti saugumo spragas. Sistema turi stebėti, ar svetainėje naudojami komponentai netapo pažeidžiami.
- Nedelsiant reaguoti į kritinius pažeidžiamumus. Jei pasirodo svarbi saugumo pataisa, jos diegimo negalima atidėlioti kelioms savaitėms.
- Automatiškai blokuoti įtartiną veiklą. Apsauga turi padėti sustabdyti atakas dar prieš joms padarant žalą.
- Tikrinti atnaujinimų rezultatus. Saugumo pataisos turi būti įdiegiamos taip, kad nesutrikdytų svetainės veikimo.
Ne kiekvieną naują versiją būtina įdiegti tą pačią minutę. Tačiau kiekvienas atnaujinimas turi būti laiku pastebėtas ir įvertintas, o kritinės saugumo spragos – šalinamos kuo skubiau.
Būtent tokią kryptį akcentuoja ir „Google” saugumo specialistai: nuolatinį stebėjimą, automatizuotą pažeidžiamumų aptikimą, greitą jų šalinimą ir kelių apsaugos priemonių derinimą.
Kaip vystosi programišių naudojamas dirbtinis intelektas

Kaip svetainių saugumu rūpinamės mes?
„Picture Ideas” svetainių saugumui jau seniai skiriame ypatingą dėmesį. Todėl dar anksčiau sukūrėme ir visuose projektuose, kuriems taikomi mūsų nuolatinės priežiūros planai, įdiegėme automatizuotą programinės įrangos atnaujinimų, nuolatinio saugumo tikrinimo ir grėsmių blokavimo sistemą.
Ji leidžia centralizuotai prižiūrėti mūsų klientų svetaines, stebėti naudojamos programinės įrangos versijas, aptikti galimus pažeidžiamumus ir operatyviai imtis reikalingų apsaugos veiksmų.
Tai nėra vien periodinis svetainės patikrinimas ar kartą per mėnesį atliekami atnaujinimai. Tai nuolatinis procesas, leidžiantis gerokai sutrumpinti laiką nuo grėsmės atsiradimo iki reagavimo į ją.
Toks veikimo principas atitinka esminę naujausių „Google” saugumo rekomendacijų kryptį – automatizuoti saugumo procesus ir užtikrinti kuo greitesnę reakciją į naujus pažeidžiamumus.
Nė viena saugumo sistema negali suteikti absoliučios apsaugos nuo visų kibernetinių atakų. Tačiau šiuolaikinėje interneto aplinkoje didžiausia rizika dažnai kyla ne dėl to, kad apsaugos priemonių apskritai nėra, o dėl to, kad į atsiradusias grėsmes reaguojama per vėlai.
Šiandien svetainės saugumą lemia ne tik tai, kaip gerai ji apsaugota, bet ir tai, kaip greitai gebama reaguoti į naujas grėsmes.
Domina web saugos sprendimai?
Susisiekite